
Termilino
Documentação do Termilino
Da primeira ligação SSH aos comandos guardados, cópias locais e acesso do Codex.
Instalação e primeira ligação
Transfere o DMG, abre-o e arrasta o Termilino para Aplicações. Ejeta a imagem e abre o Termilino a partir de Aplicações. É necessário o macOS 13 ou posterior.
- Escolhe New server. Introduz o servidor, o utilizador e a porta SSH; a predefinida é 22.
- Escolhe palavra-passe ou ficheiro de chave privada. Connect abre uma sessão pontual; Save and connect também guarda o servidor.
- Compara a impressão digital da chave do servidor com uma fonte fiável antes de o aceitar. Introduz no Termilino as credenciais em falta.
Área de trabalho, separadores e janelas
A barra esquerda reúne Servers, Authorizations e VPN. Terminais, editores e Settings abrem ao centro; os comandos guardados ficam à direita. View controla os painéis, o estado e o ecrã inteiro.
Arrasta os separadores para os ordenar ou mover para outra janela. Duplicar um terminal cria uma ligação independente, não uma cópia do processo. Fechar o separador termina o respetivo canal SSH.
Servidores guardados e pastas
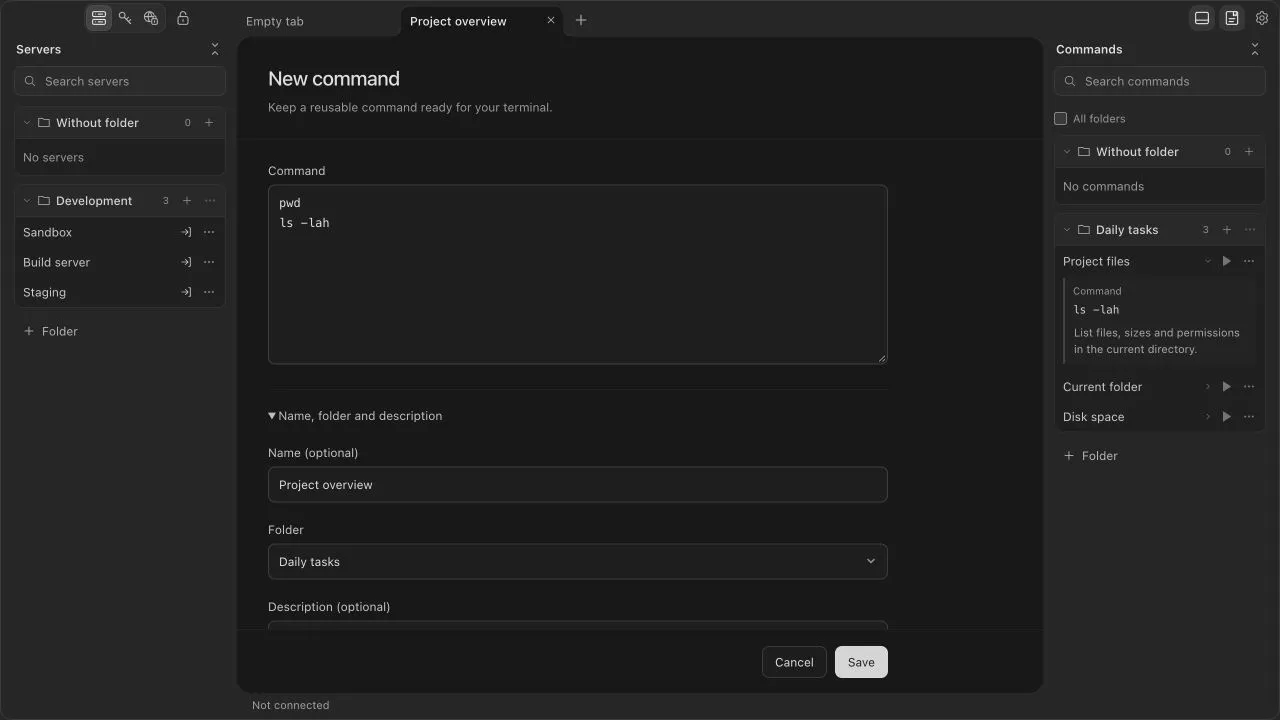
Guarda endereço, porta, autenticação, nome e pasta em conjunto. Pesquisa na biblioteca e organiza os servidores ao arrastar ou pelos menus. Um servidor guardado pode ter várias sessões abertas.
Podes definir diretório inicial, comando de arranque e opções de sudo. Revê-os antes de ligar. As alterações afetam ligações futuras; uma sessão aberta mantém os seus parâmetros.
Palavras-passe, chaves e Authorizations
Usa palavra-passe SSH ou um ficheiro externo de chave privada, incluindo com frase-passe. A aplicação lê o ficheiro localmente quando necessário. Guardar o caminho não inclui o ficheiro numa cópia portátil.
Authorizations permite reutilizar credenciais entre vários servidores. As alterações aplicam-se no próximo início de sessão. Para sudo, reutiliza a palavra-passe SSH ou define outra quando o servidor o permitir.
Terminal e restabelecimento da ligação
Cada sessão usa a shell interativa do servidor. As alterações de chave exigem revisão e uma recusa de confiança não é contornada. As falhas elegíveis mostram novas tentativas, Retry e Cancel. Tens de voltar a introduzir credenciais não guardadas.
A ligação pode recuperar um diretório conhecido em sessões compatíveis. Não clona contentores, multiplexadores ou shells aninhadas e não repete o comando de arranque na recuperação automática.
Comandos guardados
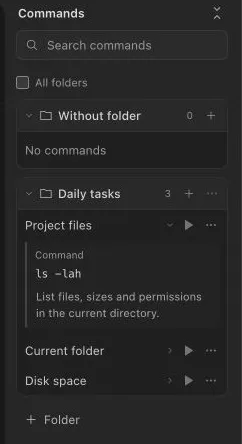
Guarda o texto exato e, se quiseres, nome e descrição. Clica no nome para o expandir. Insert envia o texto sem acrescentar Enter; Execute executa-o no terminal ligado ativo. Revê os comandos com várias linhas antes de os executar.
As pastas de comandos podem ser globais ou limitadas a um servidor ou pasta de servidores. All folders permite gerir outros âmbitos. O preenchimento local sugere comandos e subcomandos: Tab aceita e Escape fecha. Não consulta o servidor.
Ligações WireGuard
Importa uma configuração WireGuard com um único Peer a partir de .conf ou cola-a no editor VPN. Escolhe o perfil em Connect through VPN do servidor. Check connection verifica o handshake; o serviço SSH tem de estar acessível separadamente.
O túnel transporta apenas ligações do Termilino e não altera rotas nem DNS do sistema. O destino SSH tem de ser um IP incluído em AllowedIPs. Se o túnel escolhido falhar, não há mudança silenciosa para uma ligação direta.
Integração com o OpenAI Codex
Ativa o Codex em Settings > Codex e partilha explicitamente os separadores escolhidos para leitura ou controlo. O Codex usa o terminal visível sem receber palavras-passe SSH nem chaves privadas guardadas através da integração. O guia explica configuração, pausa, modo privado, revogação e comandos aprovados.
Guia do Codex ↗Cofre, palavra-passe mestra e bloqueio
As palavras-passe, frases-passe e segredos VPN guardados são cifrados num cofre local. Define uma palavra-passe mestra em Settings > App lock para proteger a chave com Argon2id. O desbloqueio automático guarda a chave do dispositivo junto dos dados; copiar a pasta inteira pode copiar também essa chave.
O bloqueio abrange todas as janelas e bloqueia o Codex. As sessões SSH abertas podem continuar a receber saída. O Touch ID é opcional em Macs compatíveis; a palavra-passe mestra continua disponível. Protege as palavras-passe mestra e da cópia de segurança.
Exportação, cópias e restauro
Settings > Backup & restore exporta servidores, comandos e definições para JSON. Os servidores exportados excluem palavras-passe guardadas e conteúdo de chaves privadas. Os comandos e descrições são texto simples com o que escreveste. Revê os ficheiros antes de os partilhares.
Uma cópia .termilino protegida por palavra-passe inclui bibliotecas, segredos guardados, autorizações e perfis VPN. Transfere as chaves privadas externas separadamente. Para restaurar, termina o trabalho, deixa uma janela apenas com Settings, revê a cópia e confirma substituição e reinício.
Os pontos de recuperação cifrados mantêm até dez cópias locais dentro de 64 MiB. Não substituem uma cópia independente em caso de perda do disco nem guardam terminais ativos ou rascunhos não guardados.
Idioma, tipos de letra e atalhos
Abre Settings pela roda dentada ou Comando-vírgula. A aplicação disponibiliza System, English e Russian. Escolhe o tipo de letra e tamanho entre 8–40 px; as alterações aplicam-se aos terminais abertos. As licenças estão nessas definições.
As setas, Home e End percorrem os separadores. O menu de contexto inclui ações de janela e do Codex. Comando-Shift-Escape pausa as entradas do Codex nos separadores partilhados quando o Termilino tem o foco.
Atualizações da aplicação
O Termilino consulta updates.pwodev.com ao abrir e periodicamente. Settings > Updates e o menu permitem verificar manualmente. A transferência não instala automaticamente: o pacote é verificado e é pedida confirmação antes do reinício. Termina ou guarda antes o trabalho nos servidores.